Der erste Arbeitstag eines neuen Mitarbeiters erzählt viel über einen Betrieb – und in erstaunlich vielen Unternehmen erzählt er dies: Der Schreibtisch steht, der Kaffee ist gut, aber der PC „kommt die Tage“, das E-Mail-Postfach existiert noch nicht, und die Zugänge zur Branchensoftware organisiert man „sobald der Chef Zeit hat“. Die produktive erste Woche versickert im Warten. Noch aufschlussreicher ist allerdings das Gegenstück, über das seltener gesprochen wird: der letzte Arbeitstag. Denn während das holprige Onboarding vor allem Zeit und Eindruck kostet, ist das vergessene Offboarding ein handfestes Sicherheits- und Rechtsrisiko – der ehemalige Mitarbeiter, dessen VPN-Zugang noch monatelang funktioniert, dessen E-Mail-Weiterleitung niemand bedacht hat und der das Passwort des gemeinsamen Behördenzugangs naturgemäß weiterhin kennt. In diesem Beitrag zeigen wir, warum Ein- und Austritt in der IT keine Zurufsache sein dürfen, was in beide Prozesse gehört – und wie man sie mit einfachen Mitteln so aufsetzt, dass nichts mehr vergessen wird.
Das Onboarding: Der erste Eindruck ist ein IT-Thema
Beginnen wir mit dem angenehmeren Teil. Ein durchdachtes IT-Onboarding hat drei Wirkungen, die weit über Bequemlichkeit hinausgehen. Die erste ist Produktivität: Jeder Tag, den ein neuer Mitarbeiter auf Geräte und Zugänge wartet, ist ein bezahlter Tag ohne Leistung – bei den heutigen Einarbeitungskosten ein teurer Leerlauf, der sich mit Vorbereitung vollständig vermeiden lässt. Die zweite ist der Eindruck: Wer am ersten Tag ein fertig eingerichtetes Gerät, funktionierende Zugänge und eine kurze Einweisung vorfindet, erlebt einen organisierten Betrieb – in Zeiten, in denen gute Leute schwer zu finden sind, ist das gelebtes Employer Branding, das nichts kostet. Und die dritte ist Sicherheit von Anfang an: Zugänge, die geordnet und nach dem Prinzip „so viel wie nötig, so wenig wie möglich“ vergeben werden, sind der Grundstein des Rechtekonzepts – wer stattdessen zum Start „einfach mal alles“ freischaltet, weil es schneller geht, baut genau die Wildwuchs-Berechtigungen auf, die später niemand mehr zurückzudrehen wagt.
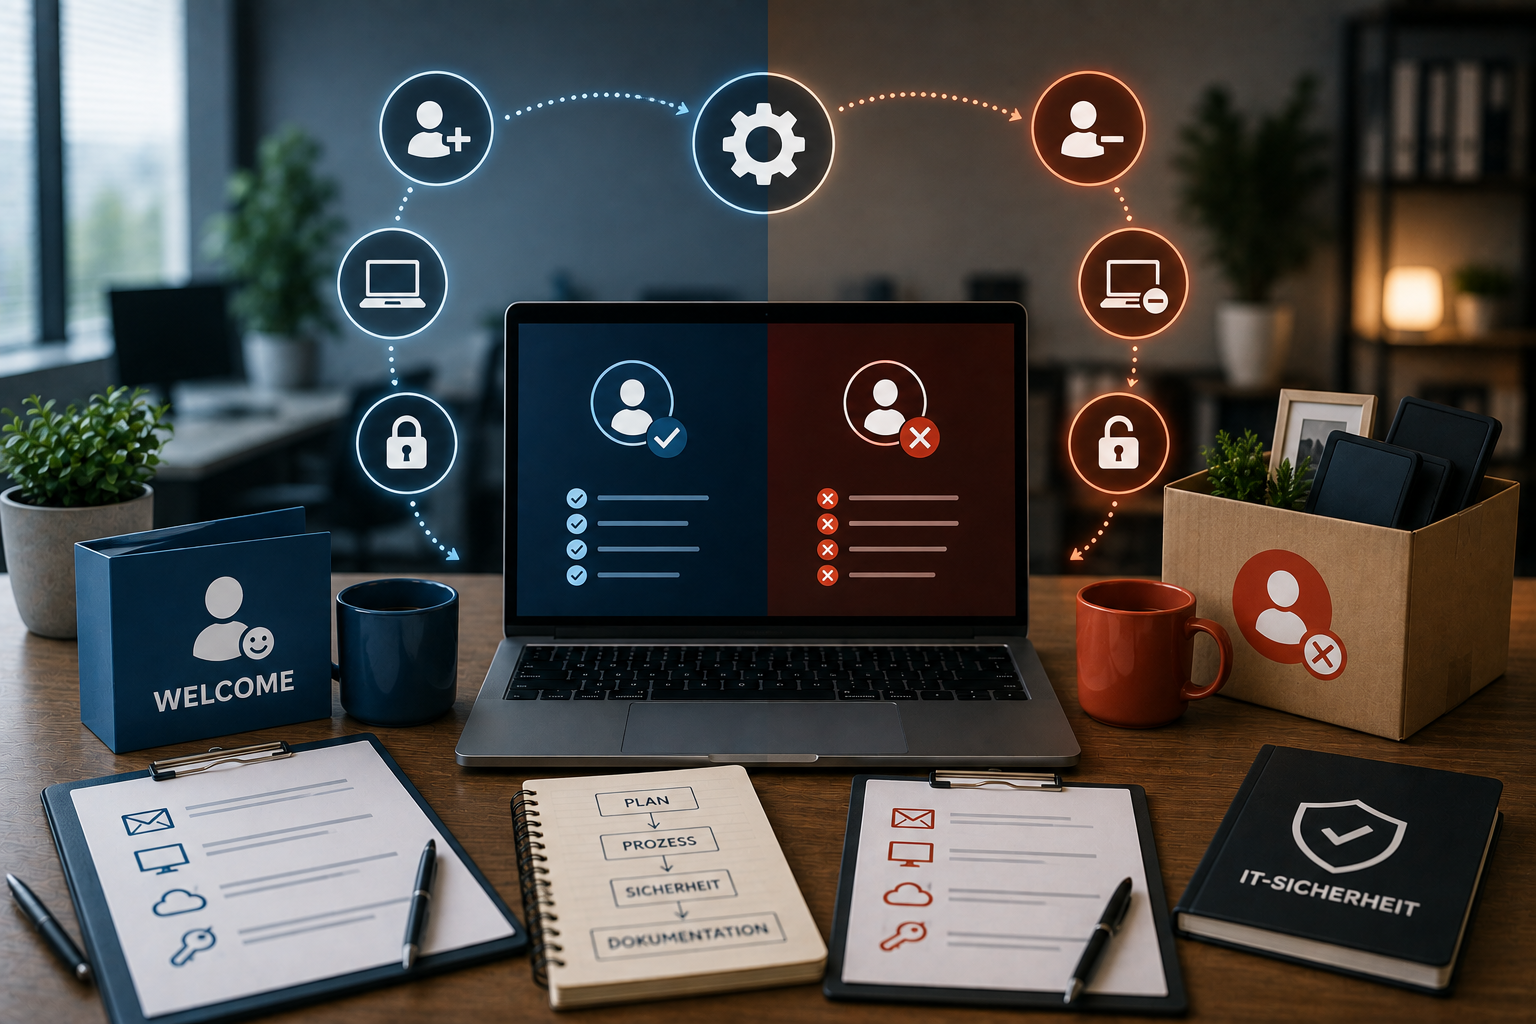
Praktisch gehört ins Onboarding eine feste Abfolge, die idealerweise startet, sobald der Vertrag unterschrieben ist – nicht am ersten Arbeitstag: Gerät beschaffen oder aus dem Pool nehmen und nach Firmenstandard aufsetzen (mit der Grundausstattung, die wir im Homeoffice-Beitrag beschrieben haben: Verschlüsselung, Updates, Endpunktschutz, kein Admin-Konto für die tägliche Arbeit); Benutzerkonto und E-Mail-Postfach anlegen, Aliase und Verteiler zuordnen; Zugänge zu den Systemen einrichten, die die konkrete Rolle braucht – definiert über Rollenprofile („Büro“, „Werkstatt“, „Vertrieb“), damit nicht bei jedem Eintritt neu improvisiert wird; Mehrfaktor-Authentifizierung von Tag eins an einrichten und den Zugang zum Team-Passwortmanager mit den passenden Tresor-Rechten vergeben; Telefonie-Nebenstelle und gegebenenfalls Mobilgerät vorbereiten. Und dann der Teil, der am häufigsten fehlt: die Einweisung. Eine Stunde am ersten Tag – wie funktionieren unsere Systeme, wo liegen die Daten (und wo ausdrücklich nicht), wie erkenne ich Phishing, an wen wende ich mich bei Problemen, und die Ein-Seiten-Regeln zu Passwörtern, Homeoffice und gegebenenfalls KI-Nutzung – erspart Monate an Einzelkorrekturen und macht die Sicherheitskultur vom ersten Tag an zur Normalität statt zur späteren Ermahnung.
Das Offboarding: Wo aus Nachlässigkeit Risiko wird
Und nun zur unbequemeren Hälfte, die in der Praxis dramatisch häufiger schiefgeht. Warum ist der Austritt so heikel? Weil sich über eine Beschäftigungsdauer eine erstaunliche Menge an Zugriffen ansammelt – Benutzerkonten, VPN, Cloud-Dienste, die Handvoll Fachanwendungen, geteilte Postfächer, gespeicherte WLAN-Zugänge, vielleicht Verwalterrechte auf der Facebook-Seite oder im Google-Unternehmensprofil, Zugänge zu Lieferantenportalen, die auf die persönliche Mail-Adresse registriert wurden – und weil dieses Sammelsurium ohne Dokumentation niemand mehr vollständig überblickt. Genau hier rächt sich, was wir im Beitrag zur IT-Dokumentation beschrieben haben: Ohne Inventar der Systeme und Zugänge ist vollständiges Offboarding schlicht Glückssache. Das Ergebnis kennt jeder Techniker aus Bestandsaufnahmen: aktive Konten von Personen, die seit Jahren nicht mehr im Unternehmen sind. Jedes davon ist ein doppeltes Risiko – als potenzieller Zugang für den Ehemaligen selbst (die überwältigende Mehrheit der Ausgeschiedenen ist redlich, aber Konflikte beim Abschied kommen vor, und dann zählt jede offene Tür) und, häufiger noch, als vergessenes Einfallstor für Dritte: Ein verwaistes Konto, dessen Passwort in irgendeinem Datenleck auftaucht, fällt niemandem auf – es nutzt ja niemand Legitimer, der sich über Merkwürdigkeiten wundern könnte.
Das saubere Offboarding ist deshalb eine Checkliste mit Stichtag, ausgelöst durch die Personalabteilung beziehungsweise Geschäftsführung, nicht dem Zufall überlassen: Zum Austrittszeitpunkt werden alle persönlichen Konten deaktiviert – zentral dort, wo zentral verwaltet wird, und einzeln überall sonst, entlang der dokumentierten Zugangs-Liste; der VPN-Zugang und die MFA-Registrierungen werden entfernt; Geräte werden zurückgenommen, auf Vollständigkeit geprüft und vor Weiterverwendung sauber gelöscht und neu aufgesetzt; geteilte Passwörter, die die Person kannte – vom WLAN über Sammelkonten bis zu Portalzugängen –, werden rotiert, was mit einem Team-Passwortmanager Minuten dauert und ohne ihn Wochen; und Inhaberschaften werden übertragen: Wer war Administrator der Website, der Social-Media-Auftritte, des Cloud-Kontos? Auf wen laufen Lieferantenportale? Diese Übergaben gehören idealerweise schon in die letzten Arbeitswochen, solange man den Ausscheidenden noch fragen kann.
Ein Kapitel für sich ist das E-Mail-Postfach, weil hier Sicherheits-, Datenschutz- und Geschäftsinteressen aufeinandertreffen: Geschäftskorrespondenz darf nicht verloren gehen – das löst die automatische Archivierung, die wir in einem eigenen Beitrag beschrieben haben, strukturell –, gleichzeitig ist das dauerhafte heimliche Weiterlesen eines persönlichen Postfachs datenschutzrechtlich heikel. Die saubere Praxis: Postfach deaktivieren, eine befristete automatische Antwort mit dem neuen Ansprechpartner einrichten, benötigte geschäftliche Inhalte geordnet übergeben, und das Konto nach angemessener Frist gemäß der eigenen Regelung löschen. Wie so oft gilt: Wer die Regeln vorher festgelegt hat – idealerweise samt der Frage der Privatnutzung –, muss im Einzelfall nicht improvisieren.
Der Weg dorthin: zwei Checklisten und klare Auslöser
Das Schöne an diesem Thema: Die Lösung ist unspektakulär und schnell gebaut. Sie besteht aus zwei lebenden Checklisten – Eintritt und Austritt –, die alle Systeme und Schritte des eigenen Betriebs auflisten, aus definierten Rollenprofilen für die Rechtevergabe, aus einem klaren Auslöse-Mechanismus (die Personalverantwortlichen informieren die IT verbindlich und rechtzeitig über jeden Ein- und Austritt – das klingt selbstverständlich und ist der häufigste Bruchpunkt) und aus der Verankerung in der IT-Dokumentation, damit die Listen mit der Systemlandschaft mitwachsen. Wer die Abarbeitung samt Datum und Kürzel festhält, hat nebenbei die Nachweise erbracht, die Datenschutz-Rechenschaftspflicht, Cyberversicherungs-Fragebögen und künftig NISG-Anforderungen an geregelte Zugriffskontrolle ohnehin sehen wollen. Und einmal jährlich lohnt der Kontrollblick von der anderen Seite: eine Durchsicht aller aktiven Konten in allen Systemen gegen die aktuelle Mitarbeiterliste – die zuverlässigste Methode, um Vergessenes doch noch zu finden.
Fazit
Ein- und Austritt sind die beiden Momente, in denen sich zeigt, ob die IT eines Betriebs geführt wird oder passiert: Das gute Onboarding macht neue Mitarbeiter vom ersten Tag an produktiv und die Sicherheitskultur zur Normalität; das vollständige Offboarding schließt die Türen, die sonst jahrelang unbemerkt offenstehen. Beides braucht keine Software-Suite und kein Projektbudget – nur zwei gepflegte Checklisten, definierte Rollen, verlässliche Auslöser und die Dokumentation darunter. Es ist eine der günstigsten Professionalisierungen überhaupt. Und eine, deren Fehlen man im dümmsten Moment entdeckt: beim Konto des Ehemaligen, das noch aktiv war.