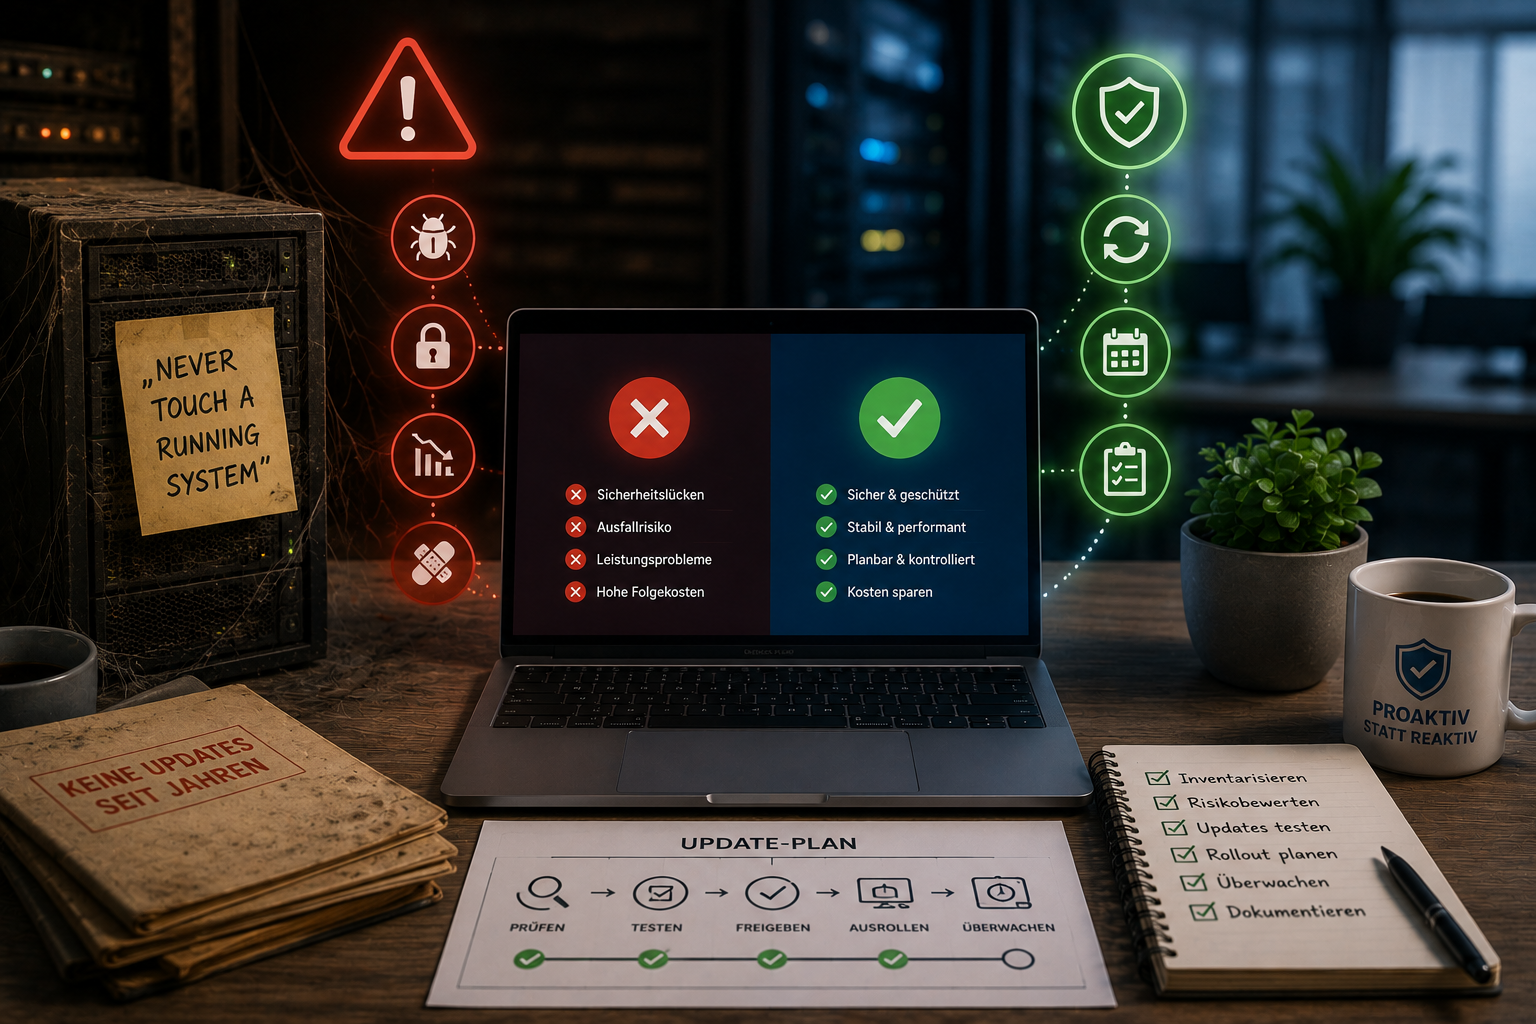
Es ist einer der ältesten Glaubenssätze der IT, und man hört ihn bis heute in vielen Betrieben: „Never touch a running system“ – fass ein laufendes System nicht an. Die Logik dahinter klingt bestechend: Es funktioniert doch alles, und jedes Update kann etwas kaputtmachen. Warum also das Risiko eingehen? Die Antwort ist unbequem: Weil dieser Grundsatz aus einer Welt stammt, die es nicht mehr gibt. Er entstand, als Systeme isolierte Inseln waren und die größte Gefahr tatsächlich der missglückte Eingriff war. Heute hängt praktisch jedes System direkt oder indirekt am Internet – und damit hat sich die Risikorechnung umgedreht: Die größte Gefahr ist nicht mehr das Update, das etwas bricht, sondern das Update, das fehlt. In diesem Beitrag erklären wir, warum das so ist, warum Updates trotzdem berechtigten Respekt verdienen – und wie professionelles Update-Management beides versöhnt: Sicherheit und Stabilität.
Warum fehlende Updates heute das größere Risiko sind
Wer unsere Beiträge zu gehackten Websites, Ransomware und dem Windows-10-Supportende gelesen hat, kennt den roten Faden bereits – hier läuft er zusammen. In jeder Software werden laufend Sicherheitslücken entdeckt; die Hersteller schließen sie mit Updates, und mit der Veröffentlichung des Updates ist die Lücke dokumentiert: Angreifer analysieren die Korrektur, bauen daraus ihre Angriffswerkzeuge und scannen automatisiert das Internet nach Systemen, die den Patch noch nicht haben. Dieses Wettrennen entscheidet sich in Tagen, bei kritischen Lücken in Stunden – und es betrifft nicht „interessante“ Ziele, sondern alle erreichbaren: Die Scans der Angreifer kennen keine Firmengröße. Die überwältigende Mehrheit erfolgreicher Angriffe auf Unternehmen nutzt keine unbekannten Superlücken, sondern längst geschlossene – nur eben nicht überall eingespielte – Schwachstellen. „Never touch a running system“ heißt in dieser Welt übersetzt: „Lass die bekannte, dokumentierte, aktiv ausgenutzte Lücke offen, weil Anfassen unangenehm ist.“ So formuliert, verliert der Glaubenssatz seinen Charme.
Dazu kommt die schiere Breite des Themas, die vielen nicht bewusst ist: Update-Bedarf haben nicht nur Windows und das Office-Paket, sondern die gesamte Landschaft – Server-Betriebssysteme, die Website samt CMS und Plugins, Browser, Fachanwendungen, Smartphones und Tablets, und ganz besonders die Geräte, an die niemand denkt: Firewalls und VPN-Gateways (deren Lücken, wie im Firewall-Beitrag beschrieben, zu den am aggressivsten ausgenutzten überhaupt gehören), Switches, WLAN-Zugangspunkte, NAS-Systeme, Drucker, Kameras, Telefonanlagen. Gerade diese Infrastruktur- und Randgeräte laufen oft jahrelang mit der Firmware des Ersteinrichtungstags – unsichtbar, unbetreut, und im Ernstfall das perfekte Einfallstor. Und nicht zuletzt hat das Thema längst eine Pflicht-Dimension: Zeitnahes Einspielen von Sicherheitsupdates gehört zum „Stand der Technik“, den die DSGVO bei den technischen Maßnahmen voraussetzt, es ist Standardfrage jedes Cyberversicherungs-Antrags – mit den Deckungsfolgen, die wir im Versicherungs-Beitrag beschrieben haben – und Kernbestandteil der Risikomanagement-Anforderungen des NISG 2026.
Die berechtigte Sorge: Ja, Updates können etwas brechen
Nun die andere Seite, denn sie ernst zu nehmen ist der Schlüssel zur Lösung: Die Angst vor Updates ist nicht irrational. Jeder, der lange genug mit IT arbeitet, hat das missglückte Update erlebt – die Fachanwendung, die nach dem Systemupdate nicht mehr startet; das Plugin, das nach der Aktualisierung die Website zerlegt; den Treiber, der den Drucker lahmlegt. Solche Vorfälle sind real, und sie sind der wahre Kern des alten Glaubenssatzes: Ungeplantes, unkontrolliertes Aktualisieren auf Zuruf ist tatsächlich riskant. Nur ist die Konsequenz daraus nicht „nie aktualisieren“, sondern „richtig aktualisieren“ – so wie die Antwort auf riskantes Autofahren nicht das Stehenbleiben ist, sondern das Fahren mit Regeln. Genau das leistet professionelles Update-Management: Es macht aus dem Angst-Thema einen kontrollierten Routineprozess.
Wie richtiges Update-Management funktioniert
Die Bausteine sind erprobt und für Betriebe jeder Größe umsetzbar – im Kern sind es fünf.
Der erste ist die Inventur, ohne die alles andere Stückwerk bleibt: Man kann nur aktualisieren, was man kennt. Die Systemübersicht aus der IT-Dokumentation – Geräte, Betriebssysteme, Anwendungen, Firmware-Stände, Zuständigkeiten – ist die Grundlage; sie beantwortet auch die Frage, die bei jeder neu bekannt gewordenen Lücke als erste kommt: „Betrifft uns das?“
Der zweite Baustein ist die Priorisierung nach Risiko, denn nicht jedes Update ist gleich dringend: Sicherheitsupdates für Systeme, die vom Internet erreichbar sind – Firewall, VPN, Website, Mailserver –, haben höchste Dringlichkeit und gehören binnen Tagen, bei aktiv ausgenutzten Lücken sofort eingespielt. Dahinter folgen Sicherheitsupdates für die interne Landschaft in geordneten, kurzen Zyklen, und mit gelassenerem Zeitplan die reinen Funktions- und Versionsupdates, bei denen tatsächlich Sorgfalt vor Tempo gehen darf.
Der dritte Baustein ist das kontrollierte Ausrollen – die eigentliche Antwort auf die Bruch-Angst: Wo möglich, werden Updates gestaffelt eingespielt statt überall gleichzeitig – erst auf unkritischen oder Test-Systemen, dann in der Breite –, zu geplanten Zeitfenstern außerhalb der Kernarbeitszeit statt Dienstagvormittag um zehn, und bei kritischen Fachanwendungen in Abstimmung mit deren Hersteller, dessen Freigabe-Hinweise man kennt statt ignoriert. Automatisierung hilft dabei enorm – zentral verwaltete Update-Verteilung statt Turnschuh-Administration von Gerät zu Gerät –, aber sie ersetzt nicht die Planung: Automatisch heißt „verlässlich nach Regeln“, nicht „unkontrolliert sofort“.
Der vierte Baustein ist der Rückweg, und er ist die wahre Quelle der Gelassenheit: Vor jedem nennenswerten Update steht die Frage „Wie kommen wir zurück, falls es schiefgeht?“ – beantwortet durch aktuelle, getestete Sicherungen (die 3-2-1-Backups aus unserem Grundlagenbeitrag sind auch hier das Fundament), durch Systemabbilder oder Schnappschüsse vor größeren Eingriffen und durch die schlichte Dokumentation dessen, was wann geändert wurde, damit sich Ursachen zuordnen lassen. Wer weiß, dass er jeden Stand binnen kurzer Zeit wiederherstellen kann, verliert die Angst vor dem Update-Knopf – und genau diese Angst war es, die den alten Glaubenssatz am Leben hielt.
Und der fünfte Baustein ist die Kontrolle des Erfolgs: Ein Update-Prozess, der nur anstößt, aber nicht prüft, wiegt in falscher Sicherheit – zum Management gehört die Überwachung, ob Updates tatsächlich überall angekommen sind, das Aufspüren der Nachzügler (das Notebook, das drei Wochen im Schrank lag; die Werkstatt-Maschine, die nie neu startet) und der wiederkehrende Blick auf die Sonderfälle: Systeme, die sich nicht aktualisieren lassen – die alte Maschinensteuerung, die Spezialsoftware auf abgekündigtem Unterbau. Für sie gilt, was wir im Windows-10-Beitrag beschrieben haben: strikte Isolation vom übrigen Netz und ein Plan für die Ablöse, statt stillschweigender Weiterbetrieb im Firmennetz.
Aus alledem ergibt sich als Rhythmus ein unspektakulärer Kalender: laufende Beobachtung der relevanten Sicherheitsmeldungen, ein fester monatlicher Wartungszyklus für die Breite, Sofort-Fenster für kritische Lücken, und quartalsweise der Kontrollblick auf Vollständigkeit und Sonderfälle. Für die meisten KMU ist die realistische Umsetzung dieselbe wie bei Firewall und Monitoring: als betreuter Dienst durch den IT-Partner – nicht, weil es Hexenwerk wäre, sondern weil es Verlässlichkeit braucht, und Verlässlichkeit ist genau das, was neben dem Tagesgeschäft zuerst stirbt.
Fazit
„Never touch a running system“ war einmal Weisheit und ist heute ein Sicherheitsrisiko mit Tradition: In einer vernetzten Welt ist das ungepatchte System nicht das stabile, sondern das verwundbare. Die berechtigte Sorge vor Update-Pannen löst man nicht durch Stillstand, sondern durch Prozess – Inventur, Priorisierung nach Risiko, kontrolliertes Ausrollen, gesicherter Rückweg und Erfolgskontrolle. So wird aus dem nervösen Einzelereignis eine Routine, über die niemand mehr nachdenken muss. Das laufende System, das man nie anfasst, gibt es nämlich ohnehin nicht mehr – die Frage ist nur, wer es zuerst anfasst: Sie mit einem Plan, oder jemand anderer mit Absicht.